Conform Mediafax: Inteligenta artificiala: noi modele deschid usa atacurilor cibernetice
Modele avansate de inteligență artificială, inclusiv cele cu acces restricționat, demonstrează o capacitate tot mai mare de a pătrunde în rețele de calculatoare simulate, reducând considerabil diferența față de versiunile disponibile publicului larg. Compania Vals, specializată în evaluarea AI, a efectuat teste care relevă o îngrijorătoare apropiere între sistemele de elită și cele accesibile oricui, ridicând semne de întrebare cu privire la viitoarea securitate cibernetică.
DeepSeek egalează performanța modelelor premium
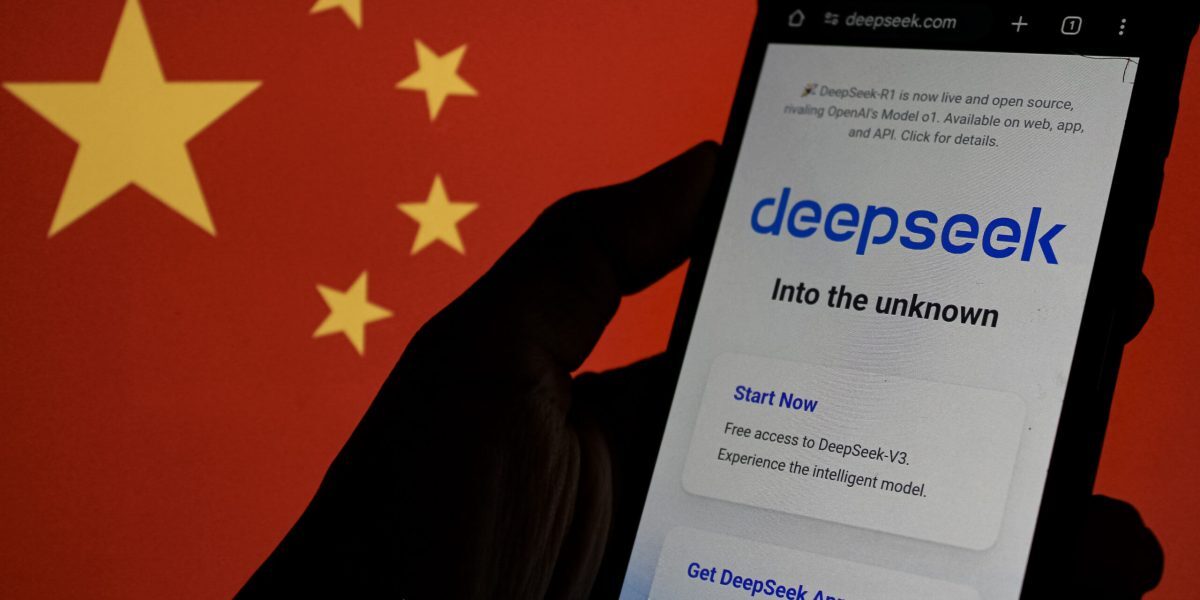
Un studiu recent, publicat de WIRED, a dezvăluit că modelul AI DeepSeek, dezvoltat în China și cu parametrii accesibili public, a atins 73% din obiectivele unui atac cibernetic simulat pe o rețea corporativă. Scenariile de testare au recreat infrastructuri IT complexe, inclusiv scenarii de penetrare prin intermediul unui site public și transferul de acces între rețele.
Modelul GPT-6 Sol Daybreak, oferit de OpenAI printr-un program cu acces restricționat, a obținut cele mai bune rezultate, cu 81% dintre obiective îndeplinite. Cu toate acestea, în anumite probe, DeepSeek a demonstrat performanțe comparabile, sau chiar ușor superioare, sistemului american. Diferențe mai pronunțate au apărut în scenariul complex, unde modelul OpenAI a reușit să finalizeze 27 din 31 de sarcini, în timp ce DeepSeek a atins 21. Testele s-au desfășurat pe infrastructuri controlate, nu pe companii reale.
Costuri minime pentru atacuri cibernetice asistate de AI
Un alt aspect alarmant scos la iveală de cercetarea Vals este costul redus al utilizării AI pentru astfel de operațiuni. O tentativă de atac cu DeepSeek a necesitat doar 2-3 dolari pentru procesarea datelor, în timp ce operațiunile cu GPT-6 Sol au costat între 17 și 46 de dolari. Rayan Krishnan, directorul general al Vals, subliniază că accesibilitatea financiară și posibilitatea de a rula modelele publice pe infrastructura proprie reprezintă un avantaj major pentru companiile ce doresc să-și testeze și să-și protejeze sistemele.
Paradoxul restricționării accesului la AI-ul avansat
Companii precum OpenAI și Anthropic au implementat strategii de limitare a accesului la cele mai performante modele AI, cu scopul de a oferi specialiștilor în apărare un avans în identificarea și remedierea vulnerabilităților. Programul Project Glasswing al Anthropic, lansat în aprilie, a permis organizațiilor selectate să utilizeze modele avansate pentru detectarea problemelor de securitate. Totuși, noile rezultate sugerează că acest avantaj ar putea fi mai efemer decât se anticipa, pe măsură ce modelele open-source își consolidează capabilitățile.
Alex Zenla, cofondatorul companiei de securitate Edera, avertizează că modelele cu parametri publici sunt deja capabile să contribuie la atacuri cibernetice sofisticate. El adaugă că laboratoarele americane ar putea deține sisteme chiar mai avansate, care nu au fost încă făcute publice, pregătind astfel o nouă etapă în securitatea informatică.
Sursa: Mediafax
