Conform Playtech.ro: Agentele AI și necesitatea controlului uman în achiziții
Utilizarea inteligenței artificiale în procesele de achiziții, deși promite eficiență, ridică semne de întrebare legate de securitatea datelor și necesitatea unei supravegheri umane atente. O simplă solicitare de încărcare a datelor furnizorilor într-un portal nou, formulată ca o urgență, nu ar trebui să ocolească protocoalele companiei, indiferent de canalul prin care este primită. Agenții de achiziții trebuie să trateze astfel de cereri ca pe niște informații ce necesită evaluare atentă, iar accesul lor la sistemele informatice ar trebui să fie strict delimitat pentru a preveni eventuale consecințe negative.
Fiecare agent de aprovizionare ar trebui să aibă permisiuni adaptate sarcinilor sale specifice. Nu este necesar ca aceștia să aibă acces general la dosarele de personal sau la toate e-mailurile conducerii. Un cont separat sau un acces limitat la anumite funcționalități facilitează urmărirea operațiunilor și limitează riscurile, spre deosebire de utilizarea generalizată a drepturilor unui administrator.
Protecția datelor implică o abordare stratificată. Instrucțiunile oferite sistemelor de inteligență artificială, modul în care sunt configurate instrumentele de lucru și verificările implementate în aplicațiile interconectate trebuie să funcționeze unitar. Niciun mesaj individual, chiar dacă cere agentului să ignore anumite avertizări, nu poate garanta securitatea deplină. Proiectarea sistemelor trebuie să pornească de la premisa că informațiile pot fi interpretate greșit, iar impactul unor astfel de erori trebuie minimizat de la bun început.
Expunerea datelor nu este condiționată neapărat de o tranzacție financiară. Chiar și trimiterea unui document intern către o persoană greșită, încărcarea unui contract într-un serviciu neautorizat sau atașarea unui fișier nepotrivit pot genera riscuri semnificative. Politicile de confidențialitate trebuie să trateze divulgarea informațiilor separat de valoarea unei potențiale tranzacții, deoarece un e-mail, chiar dacă nu implică un cost direct, poate conține date extrem de sensibile, mult mai importante decât o comandă mică de consumabile.
Vizibilitate și responsabilitate în fluxul decizional
Interfața de verificare a operațiunilor ar trebui să ofere o imagine clară asupra efectelor concrete ale unei acțiuni propuse: cine este destinatarul, ce documente sunt implicate, care este valoarea tranzacției și care sunt condițiile aferente. O explicație verbală detaliată din partea agentului nu poate înlocui această vizibilitate directă. Persoana responsabilă cu aprobarea are nevoie să poată compara acțiunea propusă cu mandatul primit, fără a fi nevoită să reconstruiască dintr-o lungă conversație ce fișiere vor fi transmise și către cine.
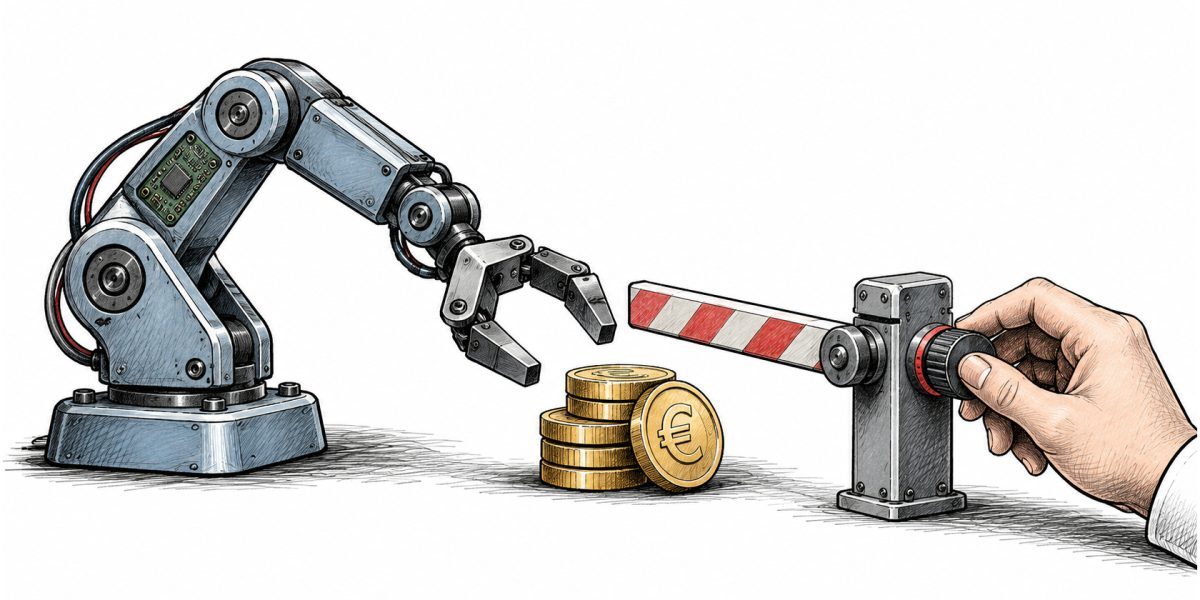
Controlul uman trebuie să rămână o componentă esențială, în special în punctele în care poate influența decisiv rezultatul unei operațiuni. Solicitarea unei aprobări pentru fiecare acțiune minoră poate încetini inutil fluxul de lucru, în timp ce aprobarea generală a unor planuri vagi poate masca decizii critice ulterioare. O abordare echilibrată presupune separarea operațiunilor de rutină de cele excepționale sau de acțiunile greu reversibile, implicând intervenția umană acolo unde consecințele o justifică. Pragurile de aprobare trebuie adaptate proceselor specifice, nu copiate mecanic din alte contexte.
Persoana desemnată să aprobe are nevoie de timp și de informațiile necesare pentru o verificare eficientă. Dacă primește un volum mare de cereri similare, fără a i se evidenția diferențele esențiale, procesul de aprobare riscă să devină o formalitate. Calitatea controlului uman depinde, de asemenea, de modul în care sunt prezentate informațiile: ce s-a schimbat, ce limite au fost depășite și de ce este necesară o intervenție. Simplul fapt că un buton este apăsat în mod repetat nu demonstrează, prin sine, o supraveghere eficientă.
Sursa: Playtech.ro
