
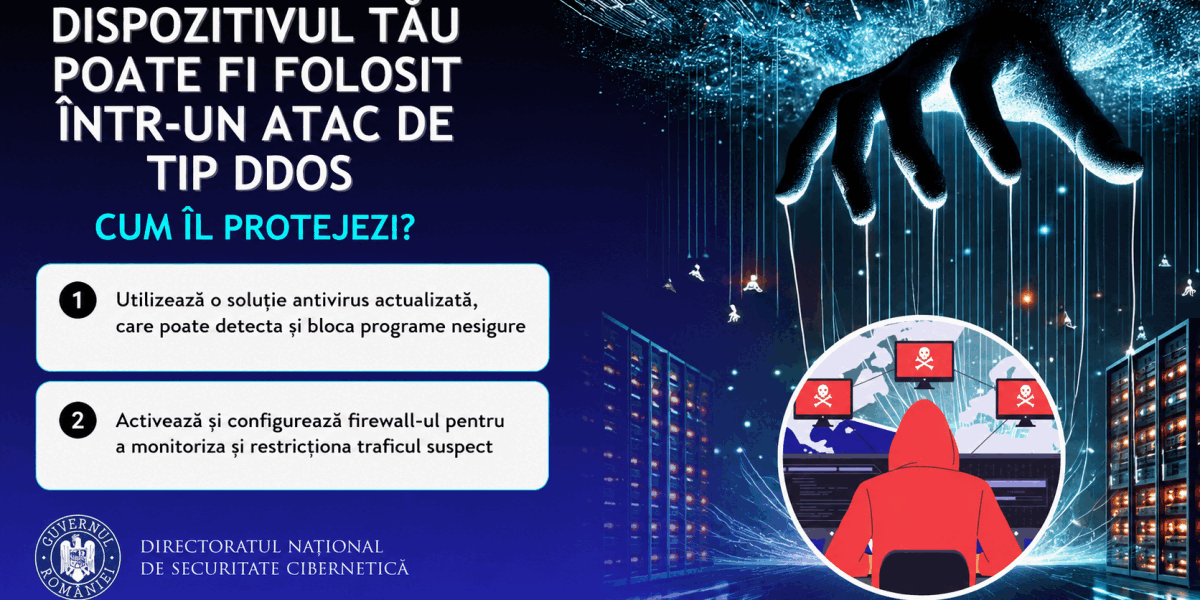
Conform Mediafax: Orice dispozitiv conectat la internet, de la telefon la laptop, poate deveni, fără știrea utilizatorului, o componentă a unui atac de tip DDoS, avertizează specialiștii în securitate cibernetică. Aceștia explică faptul că prin infectarea cu malware, echipamentele pot fi integrate în rețele controlate de infractori, devenind astfel unelte în atacuri direcționate împotriva site-urilor și serviciilor online.
Odată ce un program malițios este instalat pe un dispozitiv, acesta poate permite atacatorilor să preia controlul asupra telefonului, tabletei sau laptopului, fără ca proprietarul să fie conștient. Această compromitere, susțin experții, deschide ușa către utilizarea neautorizată a resurselor digitale.
Cum ajung dispozitivele să participe la atacuri DDoS
Dispozitivele infectate formează ceea ce în jargonul securității cibernetice se numește „botnet”. Acestea sunt grupuri de echipamente compromise, pe care atacatorii le pot coordona de la distanță. Atunci când un atac DDoS este lansat, o mare parte sau chiar toate dispozitivele din acest botnet sunt activate simultan.
Volumul uriaș de trafic generat de aceste solicitări concurente este trimis către o singură țintă – un site web sau un serviciu online. Sistemul țintă devine astfel suprasolicitat, ducând la încetinirea performanței sau, în cazuri extreme, la inaccesibilitatea pentru utilizatorii legitimi. Astfel, utilizatorii pot contribui, involuntar, la perturbațiunile cibernetice.
Protejarea dispozitivelor împotriva amenințărilor
Pentru a preveni ca dispozitivele să fie compromise și utilizate în scopuri ilicite, experții DNSC (Directoratul Național de Securitate Cibernetică) recomandă măsuri preventive esențiale. Utilizarea unei soluții antivirus actualizate este crucială, deoarece aceasta poate identifica și bloca programele periculoase înainte ca acestea să își facă efectul.
Activarea unui firewall reprezintă o altă linie de apărare importantă. Acesta acționează ca un filtru pentru conexiunile dintre dispozitiv și internet, limitând traficul suspect. De asemenea, parolele utilizate pentru accesarea dispozitivelor conectate la internet trebuie să fie puternice și schimbate periodic.
Importanța actualizărilor și a surselor sigure
Instalarea aplicațiilor trebuie să se facă exclusiv din surse oficiale, cum ar fi magazinele de aplicații recunoscute. Utilizatorii sunt sfătuiți să acorde atenție permisiunilor solicitate de aplicații; o cerere nejustificată de acces la anumite funcții sau informații ar trebui să ridice semne de întrebare.
Actualizările periodice ale sistemului de operare și ale aplicațiilor sunt de o importanță deosebită. Pe lângă adăugarea de noi funcționalități, acestea includ frecvent remedieri pentru vulnerabilități cunoscute, care altfel ar putea fi exploatate de atacatori.
De asemenea, DNSC subliniază necesitatea evitării deschiderii linkurilor și descărcării fișierelor provenite din surse nesigure sau suspecte, acestea putând fi vectori pentru instalarea de programe malițioase.
În cazul în care se confruntă cu un incident de securitate cibernetică, cetățenii sunt încurajați să raporteze situația către DNSC, la numărul de telefon 1911 sau prin intermediul platformei PNRISC (Platforma Națională de Pregătire pentru Situații de Urgență).
Sursa: Mediafax
