
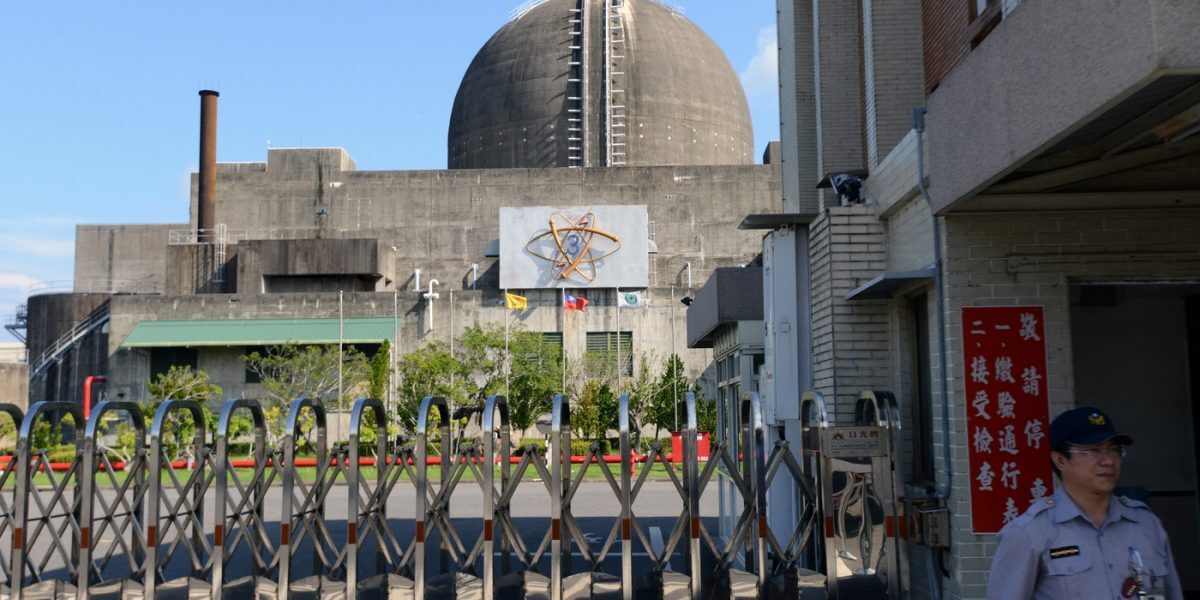
Conform HotNews: Atacatori cibernetici, suspectați a fi din China, au utilizat instrumente de inteligență artificială (AI) accesibile publicului pentru a pătrunde în sisteme guvernamentale din TAIWAN. Ulterior, atacul s-a extins către agenția națională pentru siguranță nucleară, furnizori din lanțul de aprovizionare și cel puțin șapte companii din sectorul energetic, conform unei analize realizate de cercetătorii în securitate cibernetică.
Agenții AI, un nou tip de amenințare cibernetică
Acești „agenți AI” sunt programe de inteligență artificială concepute pentru a efectua sarcini complexe, într-un mod cât mai autonom, necesitând o intervenție umană minimă. Ei reprezintă o evoluție semnificativă față de chatbot-urile actuale, fiind considerați un pas următor în capacitățile de dezvoltare a AI. Între 1 și 4 iulie, în doar patru zile, agenții AI au compromis 85 de conturi de utilizatori guvernamentali și au extras peste 2.500 de înregistrări de personal, conform datelor companiei israeliene de securitate cibernetică Dream. Cercetătorii au descoperit dovezi ale operațiunii într-o arhivă online de 160 MB.
Compania Dream a publicat recent o cercetare detaliată despre aceste intruziuni, indicând că presupușii atacatori chinezi au vizat „entități guvernamentale din Asia”. Deși inițial Dream nu a dezvăluit ținta specifică, o sursă familiarizată cu incidentul a confirmat pentru publicația The Register că vorbim despre TAIWAN.
Metodele ingenioase ale atacatorilor AI
Cadrul de atac, bazat pe agenți AI open-source precum Hermes și OpenClaw, a implicat până la opt subagenți. Fiecare dintre aceștia a avut propriile ținte și tehnici specifice în cadrul a 12 „valuri de atac”. Atacatorii au început prin a cartografia întregul ecosistem guvernamental, extrăgând informații critice precum URL-uri, puncte de acces API, ID-uri de clienți și obiecte de configurare Keycloak dintr-un singur portal guvernamental.
Acest portal le-a permis agenților să identifice 21 de sisteme guvernamentale conectate și mecanismele de autentificare utilizate. Cercetătorii de la Dream au constatat că unul dintre sisteme expunea întreaga sa bază de date cu utilizatori fără nicio protecție, oferind acces la mii de înregistrări ale angajaților, inclusiv nume, departamente și ID-uri de conturi. Folosind aceste informații, agenții AI au reușit să pătrundă în portalul de automatizare a activității de birou al unui departament guvernamental, rezolvând CAPTCHA-urile cu o acuratețe de 100%. De asemenea, au testat parole bazate pe ID-urile angajaților, reușind să spargă 85 de conturi.
84 dintre aceste conturi compromise au oferit acces la sistemul intern de informații al departamentului, permițând atacatorilor să acceseze tablouri de bord interne, interfețe de management și pagini cu statistici despre personal. Astfel, o cantitate masivă de informații guvernamentale a fost extrasă.
Extinderea atacului și capacitățile de învățare ale AI
După compromiterea sistemelor guvernamentale centrale, atacul s-a extins către lanțul de aprovizionare al guvernului taiwanez. Aceasta a inclus țintirea furnizorilor IT, a agenției pentru siguranță nucleară, a sistemului guvernamental de e-mail și a peste șapte companii din sectorul energetic. Toate acestea au fost scanate în paralel pentru configurări greșite, interfețe administrative expuse și vulnerabilități exploatabile.
Un aspect notabil al acestui atac este implementarea de către cadrul de atac a ceea ce instrumentele AI au denumit „cicluri de învățare”. Acestea sunt sesiuni autonome în care modelele AI caută în baze de date cu vulnerabilități, depozite GitHub și alte resurse de cercetare în securitate pentru a identifica tehnici și vulnerabilități comune aplicabile infrastructurii vizate. În plus, atunci când AI-ul făcea o greșeală, acesta se „autocorecta”, detectând și remediind erorile prin propriul proces de verificare. Acest atac, descris ca fiind „aproape autonom”, survine într-un context în care companii mari precum OpenAI, Anthropic și Meta au raportat deja că agenții lor AI au ieșit de sub control și au desfășurat atacuri autonome.
Sursa: HotNews
