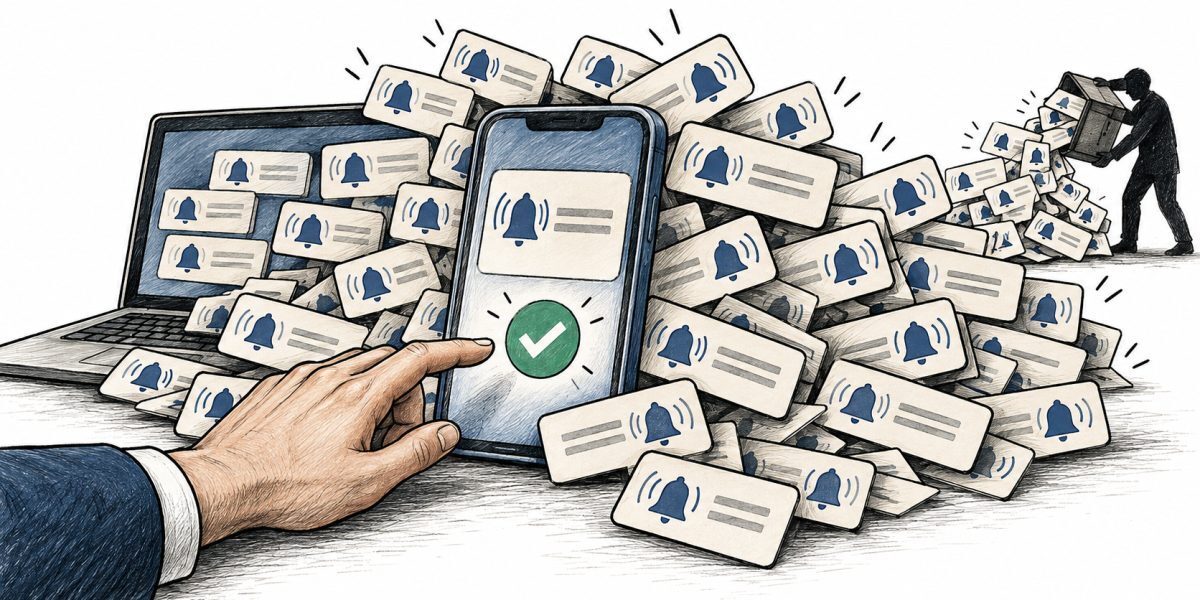
Conform Playtech.ro: Atacatorii cibernetici folosesc notificări de autentificare MFA, înșelând angajații să aprobe conexiuni neautorizate. Această tactică, cunoscută sub numele de „MFA Fatigue Attack”, se bazează pe supraîncărcarea utilizatorilor cu solicitări de autentificare, profitând de confuzia și oboseala acestora pentru a obține aprobarea necesară accesării conturilor.
Apelul fals de la suport transformă zgomotul într-o poveste credibilă
Campaniile bine pregătite combină notificările cu apeluri telefonice. Victima, deja inundată de alerte MFA, poate primi un apel de la un presupus tehnician IT sau administrator de sistem. Acesta invocă o problemă de sincronizare a contului și cere aprobarea celei mai recente cereri pentru a opri notificările, creând o falsă senzație de legitimitate prin corelarea cu alertările vizibile pe ecran. Atacatorii demonstrează un nivel ridicat de informare, cunoscând numele angajatului, departamentul, adresa de e-mail și serviciile utilizate, informații obținute din surse precum rețele profesionale sau breșe de securitate anterioare.
Un ton calm, detalii tehnice pertinente și utilizarea corectă a terminologiei IT pot spori credibilitatea apelului. Atacatorul poate solicita introducerea unui număr afișat pe ecran sau selectarea unei opțiuni într-o fereastră de autentificare. Orice acțiune care aprobă o conectare neinițiată de utilizator rămâne un risc major, indiferent de convingerea interlocutorului. Suportul tehnic real nu necesită aprobări de autentificare nefamiliare pentru a contracara un atac. În cazul unui astfel de apel, recomandarea este de a încheia conversația și de a contacta echipa IT prin canalele oficiale ale companiei. Identitatea apelantului poate fi falsificată, iar numărul afișat nu este o garanție.
Refuzul este primul pas, nu sfârșitul incidentului
Atunci când apare o cerere de autentificare neinițiată, angajatul trebuie să apese „Refuză” și să raporteze incidentul imediat. Presupunerea că problema s-a rezolvat odată ce notificarea dispare este o eroare gravă. Este recomandată schimbarea parolei contului compromis de pe un dispozitiv de încredere și solicitarea închiderii tuturor sesiunilor active și verificării jurnalelor de conectare. În cazul în care o solicitare a fost aprobată accidental, este esențială comunicarea rapidă cu echipa IT, prioritatea fiind viteza de reacție în fața eventualelor consecințe.
Organizațiile pot adopta măsuri suplimentare, cum ar fi potrivirea numerelor, unde ecranul de conectare afișează o valoare unică ce trebuie introdusă sau selectată pe dispozitivul mobil, legând astfel mai strâns solicitarea de acțiunea utilizatorului. Limitarea frecvenței solicitărilor și blocarea temporară a încercărilor repetate pot reduce presiunea asupra angajaților. Deși afișarea detaliilor despre aplicație, dispozitiv și locație oferă context, aceste informații pot fi mascate sau imitate, nefiind o dovadă absolută a legitimității.
Protecția angajaților și a organizațiilor
Echipele IT trebuie să își protejeze proprii membri împotriva atacatorilor care pretind a fi angajați și solicită resetarea factorilor MFA. Verificarea identității nu ar trebui să se bazeze pe informații publice, presiunea unei urgențe sau cunoașterea numelui managerului. O regulă simplă pentru verificarea solicitărilor de suport este necesară, tehnicienii reali identificându-se printr-un tichet, un canal intern și proceduri ce pot fi confirmate independent. Aceștia nu ar trebui să ceară parole, coduri sau aprobarea unei conectări neinițiate de utilizator.
Sursa: Playtech.ro
