Conform Playtech.ro: Extensiile de browser, odată considerate instrumente de productivitate și personalizare, devin din ce în ce mai des vectori de atac pentru furtul de date sensibile din mediul corporativ. Chiar dacă sistemul de operare al unui calculator de serviciu nu este compromis direct, funcționalitățile automate de actualizare ale acestor add-on-uri pot transforma brusc un instrument de încredere într-o amenințare.
Actualizări malițioase prin extensii de browser
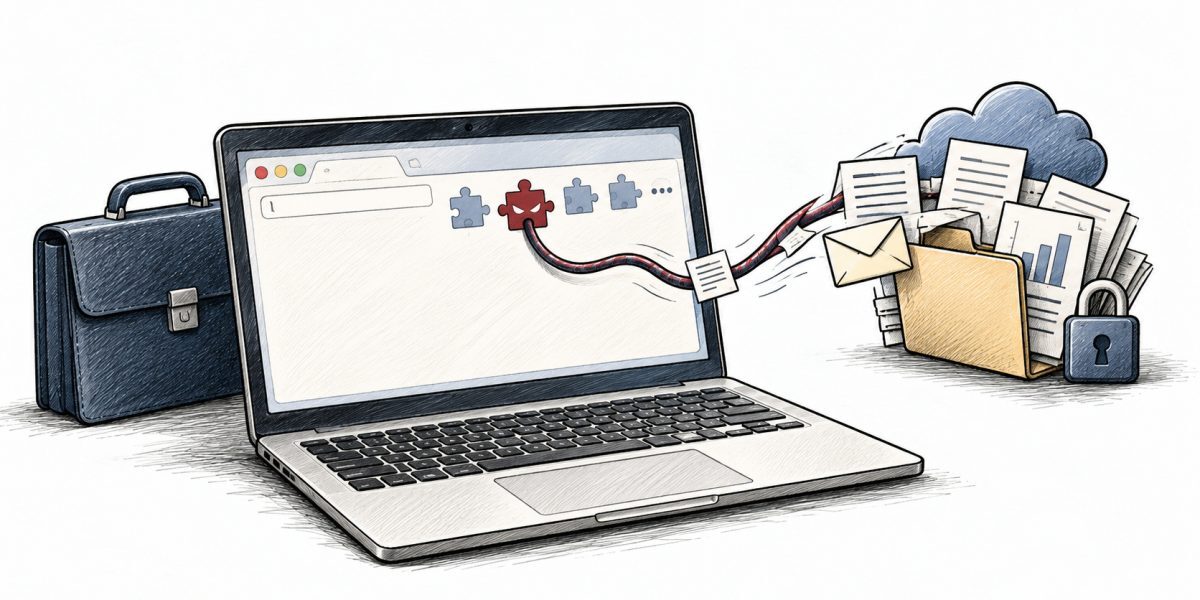
Riscul asociat extensiilor de browser este adesea subestimat, deoarece amenințarea poate apărea ulterior instalării inițiale. Mecanismul de actualizare automată, esențial pentru corectarea vulnerabilităților și adăugarea de funcționalități noi, devine în același timp o poartă pentru atacatori. O extensie utilizată de mii de calculatoare poate primi rapid cod nou, iar dacă infrastructura dezvoltatorului este compromisă sau produsul cade sub controlul altcuiva, acesta poate deveni un instrument periculos fără intervenția utilizatorului.
Un exemplu notabil al acestui tip de atac s-a produs la sfârșitul anului 2024 și începutul lui 2025, când conturile unor dezvoltatori de extensii pentru Chrome au fost ținta unor atacuri de phishing. Atacatorii au reușit să introducă actualizări cu conținut malițios în mai multe extensii populare, expunând milioane de utilizatori. Nu a fost necesară convingerea individuală a victimelor să instaleze un nou malware; codul rău intenționat a fost livrat prin intermediul unor software-uri în care utilizatorii aveau deja încredere.
Furtul de date prin servicii AI și extensii
Fenomenul a continuat să evolueze. În februarie 2026, o analiză publicată în presa de securitate a identificat sute de extensii Chrome care transmiteau istoricul de navigare și alte informații către infrastructuri externe, cu zeci de milioane de instalări cumulate. În alte campanii descoperite pe parcursul anului 2026, extensii prezentate ca asistenți AI au fost acuzate că extrăgeau conversații cu platforme precum ChatGPT sau DeepSeek, adresele paginilor web vizitate și informații ce puteau include identificatori sau token-uri de autentificare.
Acest ultim scenariu este deosebit de relevant pentru computerele de serviciu. Angajații utilizează tot mai frecvent servicii AI pentru sarcini precum rezumarea documentelor, verificarea codului, redactarea de e-mailuri, analiza contractelor sau structurarea informațiilor interne. Chiar și în situațiile în care compania permite explicit utilizarea unui anumit serviciu AI, o extensie suplimentară care operează pe aceeași pagină poate crea o cale de scurgere a datelor complet diferită de cea a furnizorului oficial al platformei AI.
Un atacator nu are nevoie să sustragă un document întreg pentru ca informațiile obținute să fie valoroase. Lista domeniilor interne accesate de un angajat poate oferi detalii despre infrastructura companiei. Titlurile paginilor web pot sugera existența unor proiecte confidențiale. Istoricul browserului poate dezvălui furnizorii folosiți, platformele administrative, serviciile de autentificare și aplicațiile interne. Clipboardul poate conține fragmente de documente, parole temporare, chei API sau alte date copiate, chiar și pentru scurt timp, dintr-o aplicație în alta.
Compromiterea calculatorului prin browser, nu neapărat prin sistemul de operare
Expresia „calculator compromis” invocă adesea imaginea unui malware cu privilegii de administrator, capabil să citească toate fișierele, să activeze microfonul sau să instaleze alte programe. Totuși, o extensie de browser malițioasă nu necesită un nivel atât de avansat de acces pentru a provoca pagube semnificative unei companii.
În multe organizații moderne, cea mai mare parte a activității esențiale se desfășoară în browser. Angajații își deschid laptopurile, se autentifică și își petrec adesea întreaga zi în medii precum Google Workspace, Microsoft 365, Slack (versiunea web), sisteme CRM, platforme de suport, instrumente de project management, GitHub, aplicații financiare sau servicii interne. Pentru un atacator interesat de proprietatea intelectuală sau de datele companiei, browserul poate fi o țintă mai valoroasă decât directorul de documente.
Sursa: Playtech.ro
