Conform Playtech.ro: Hackeriilor moderne le scapă din vedere amenințările cibernetice cele mai probabile, concentrându-se pe scenarii mai spectaculoase, precum furtul sesiunii prin Wi-Fi public. Realitatea este însă că securitatea conturilor online este adesea compromisă de vulnerabilități mult mai comune, precum browsere infectate sau extensii malițioase, indiferent de rețeaua de internet utilizată.
Vulnerabilități dincolo de rețeaua Wi-Fi
Conectarea la o rețea Wi-Fi publică nu oferă automat atacatorilor acces la cookie-urile protejate prin conexiuni criptate. Riscurile majore provin din pagini de autentificare false, redirecționări neașteptate, acceptarea greșită a certificatelor de securitate, dispozitive compromise sau configurări nesigure ale serviciilor. Deși este recomandat să evităm rețelele necunoscute pentru activități sensibile, amenințările cele mai frecvente se află adesea chiar în interiorul propriilor dispozitive. Un browser infectat sau o extensie cu permisiuni excesive pot accesa sesiunea activă, ocolind orice măsură de protecție externă.
Autentificarea multi-factor nu este o garanție absolută
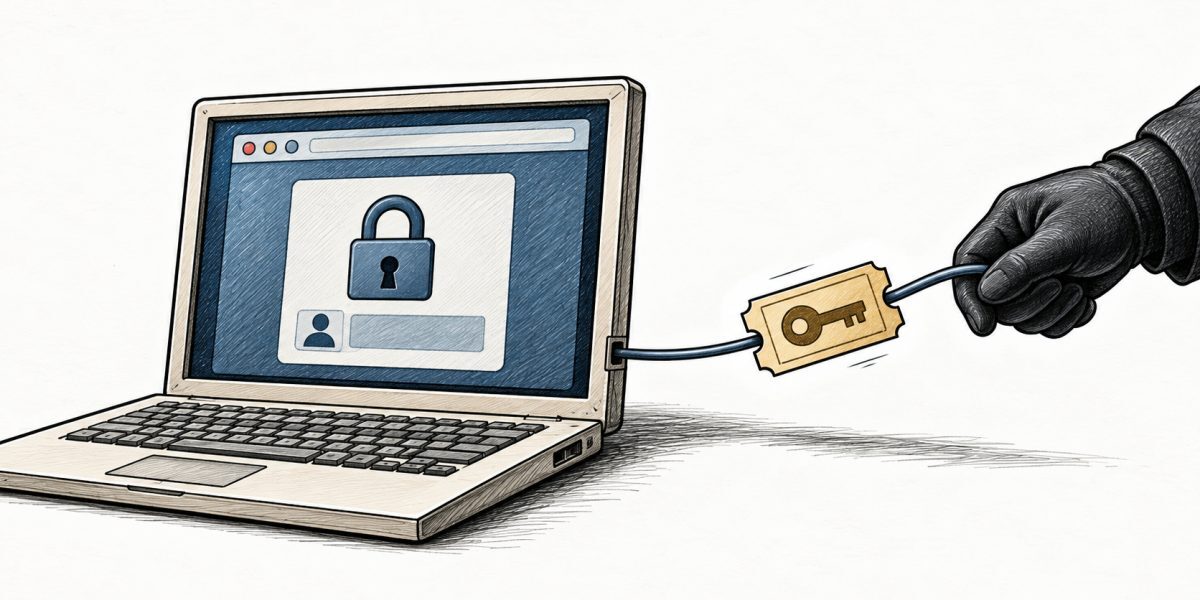
Chiar și cu parole puternice și autentificare multi-factor (MFA), conturile pot rămâne vulnerabile dacă atacatorul obține un jeton de sesiune valid. Serviciul online, considerând autentificarea deja finalizată, nu mai solicită parola sau notificări suplimentare. Astfel, se creează iluzia că MFA a fost ocolit, deși mecanismul a funcționat la momentul conectării inițiale a utilizatorului. Problema se mută din zona protecției la intrare în cea a duratei și reutilizării sesiunii. Un cont securizat la deschidere poate rămâne expus dacă „amprenta digitală” a sesiunii este furată.
Schimbarea parolei poate declanșa revocarea unor sesiuni, dar acest efect variază considerabil între platforme și tipuri de jetoane. Unele aplicații permit sesiunilor să rămână active până la revocare explicită de către administrator, iar dispozitivele pot stoca acreditări secundare. De aceea, un răspuns eficient la un incident de securitate include deconectarea forțată de pe toate dispozitivele, revocarea jetoanelor, eliminarea aplicațiilor suspecte și verificarea metodelor de recuperare a contului. O parolă nouă introdusă pe un calculator încă compromis poate fi rapid furată din nou.
Atacatorii pot exploata perioada de acces pentru a-și crea persistență. Aceștia pot modifica reguli de redirecționare a e-mailurilor, înregistra aplicații neautorizate, crea noi chei de acces, modifica metodele de recuperare sau invita conturi suplimentare în spații de colaborare. Chiar dacă sesiunea inițială expiră, aceste modificări pot crea căi alternative de acces. Analiza unui incident nu trebuie să se limiteze la jurnalul de conectare, ci să urmărească atent modificările de configurație și acțiunile întreprinse cât timp contul a fost sub controlul atacatorului.
Soluțiile de autentificare unică (SSO) pot amplifica impactul unui atac, oferind acces la multiple aplicații printr-o singură identitate. Un jeton furat pentru portalul central nu garantează automat accesul la fiecare serviciu individual, dar poate deschide o parte semnificativă a mediului de lucru. Aplicațiile pot avea propriile politici de sesiune și durate de valabilitate, astfel încât deconectarea dintr-un singur punct nu închide întotdeauna toate conexiunile. Inventarul complet al integrărilor și capacitatea de revocare centralizată devin, astfel, esențiale.
Strategii de limitare a impactului și întrerupere a accesului
În cazul detectării unei sesiuni necunoscute, primul pas este izolarea dispozitivului suspect de rețea și utilizarea unui alt sistem securizat pentru schimbarea parolei. Ulterior, este necesară închiderea tuturor sesiunilor active, revocarea jetoanelor de autentificare și verificarea riguroasă a aplicațiilor conectate, a regulilor din e-mail, a metodelor MFA și a opțiunilor de recuperare. Reinstalarea imediată a activității normale pe calculatorul suspect este contraindicată înainte de finalizarea analizei, deoarece un program rămas activ ar putea extrage noua sesiune. Documentarea minutioasă a orelor, alertelor și acțiunilor neobișnuite este crucială pentru investigație.
Organizațiile pot implementa politici de limitare a duratei sesiunilor și pot solicita reautentificarea pentru operațiuni critice. Totuși, intervalele de timp prea scurte pot genera oboseală în rândul utilizatorilor și pot conduce la soluții improvizate. Accesul condiționat, care ia în considerare informații despre dispozitiv, risc și context, poate solicita verificări suplimentare. Jetoanele legate de dispozitiv reduc posibilitatea de furt și reutilizare pe alte sisteme, însă protecția nu este universală pentru toate aplicațiile, subliniind importanța compatibilității și a inventarului serviciilor.
Un atac recent, nespecificat ca dată sau țintă, a vizat extragerea de jetoane de sesiune, demonstrând persistența și ingeniozitatea actorilor cibernetici în exploatarea vulnerabilităților umane și tehnice.
Sursa: Playtech.ro
