Conform Playtech.ro: Hacktivismul prorus, o amenințare crescândă la adresa infrastructurii digitale europene
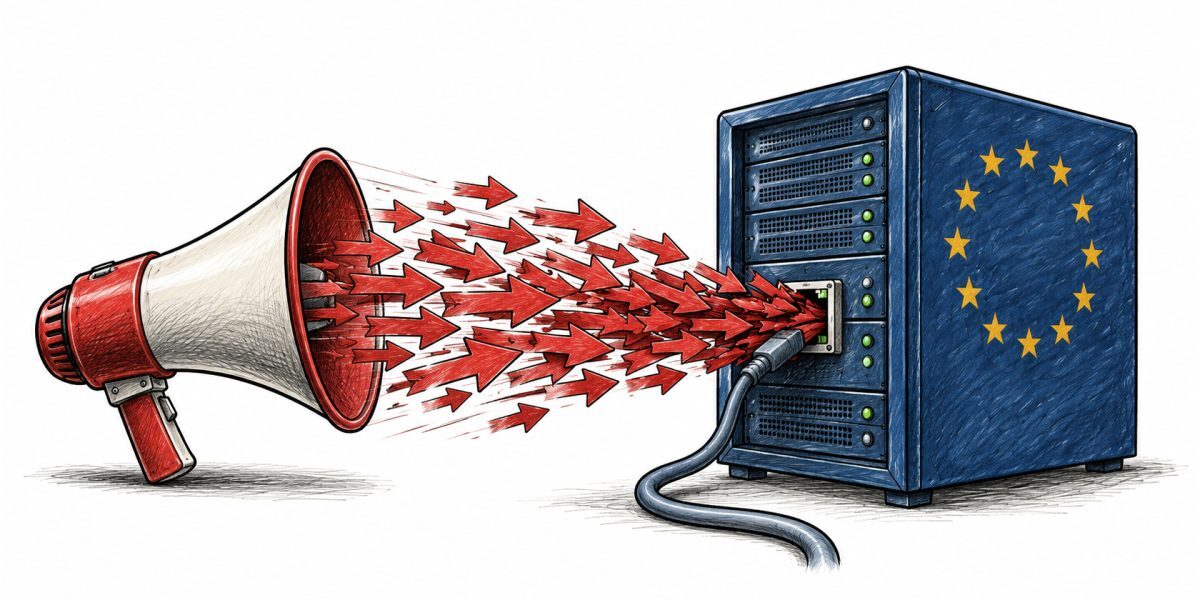
Operațiunea Eastwood, o acțiune coordonată în iulie 2025 de Europol și Eurojust, scoate la iveală amploarea și organizarea atacurilor cibernetice cu motivații politice. Rețeaua prorusă NoName057(16) a fost ținta acestei operațiuni, care a vizat perturbarea a peste o sută de sisteme informatice. România s-a numărat printre țările care au contribuit activ la investigație. Autoritățile au subliniat utilizarea unor instrumente automatizate și implicarea unor simpatizanți, motivați fie ideologic, fie financiar, prin intermediul unor recompense.
Europol a detaliat metodele de recrutare, care includ elemente inspirate din universul jocurilor video, precum clasamente și recunoaștere publică. De asemenea, unii participanți au fost recompensați cu criptomonede. Acest model de operare transformă acțiunile ilegale într-o formă de competiție, percepută de susținători ca divertisment sau ca o manifestare a activismului. Accesul la astfel de operațiuni devine tot mai facil, odată ce instrumentele sunt pre-configurate de alte persoane, iar participanții trebuie doar să urmeze instrucțiuni specifice. lipsa competențelor tehnice avansate nu exonerează de răspundere persoanele implicate în atacuri cibernetice.
Atribuirea atacurilor: dincolo de simpla simpatică politică
Eticheta de hacktivism nu clarifică automat relația unui grup cu un stat. Factori precum sprijinul declarat pentru o cauză, infrastructura utilizată, finanțarea și coordonarea sunt elemente distincte. O grupare poate susține interesele unui guvern fără ca fiecare operațiune să fie direct comandată de acesta. O atribuire riguroasă a responsabilității necesită dovezi concrete, iar confuzia dintre simpatia politică și o comandă directă poate genera concluzii pripite.
Modul în care victima comunică un incident cibernetic influențează, de asemenea, efectul propagandistic al atacului. Administratorii serviciilor afectate sunt sfătuiți să specifice clar ce funcționalități sunt indisponibile, ce alternative există și ce informații au fost confirmate despre datele compromiș. Este esențial să se evite atât anunțurile alarmiste, cât și minimalizarea impactului asupra utilizatorilor. Un mesaj transparent poate limita propagarea zvonurilor, fără a oferi atacatorilor o platformă suplimentară. Promisiunile legate de recuperarea datelor sau a serviciilor trebuie să se bazeze pe informații verificate, mai ales în contextul atacurilor în valuri.
Protecția eficientă: strategii de limitare a impactului
Protecția împotriva atacurilor cibernetice începe cu o înțelegere profundă a serviciilor oferite și a dependențelor acestora. Responsabilii unei platforme digitale trebuie să colaboreze cu furnizorii pentru a identifica punctele vulnerabile și măsurile de securitate active. Filtrarea traficului înainte ca acesta să ajungă la infrastructura organizației poate fi crucială în gestionarea atacurilor volumetrice. Capacitatea suplimentară de bandă achiziționată fără o strategie de filtrare adecvată poate fi, la rândul ei, consumată, iar un firewall local devine ineficient când conexiunea este deja saturată.
Utilizarea rețelelor de distribuție a conținutului (CDN) și a soluțiilor de protecție pentru aplicații poate reduce expunerea site-urilor, însă configurația corectă este vitală. Dacă serverul de origine rămâne accesibil direct, anumite măsuri de securitate pot fi ocolite. Este important să se clarifice și clauzele contractuale referitoare la gestionarea incidentelor: momentul intervenției furnizorului, modul de comunicare și eventualele costuri suplimentare. Denumirea comercială a unui serviciu anti-DDoS nu oferă, de una singură, garanția gestionării tuturor tipurilor de atacuri.
Asigurarea continuității operaționale implică și posibilitatea unei funcționări limitate, atunci când toate opțiunile normale nu mai sunt disponibile. Un portal poate oferi temporar informații esențiale într-o formă simplificată, iar funcționalitățile care consumă resurse mari pot fi restricționate. Pregătirea unui astfel de plan de contingență necesită testarea alternativelor și menținerea unui acces administrativ securizat printr-un canal protejat. Echipele de intervenție trebuie să fie capabile să acționeze chiar și atunci când serviciul public este indisponibil și să reziste atacurilor succesive.nnÎn ultimul trimestru al anului 2025, experții în securitate cibernetică au raportat o creștere cu 30% a atacurilor de tip DDoS direcționate către ținte din Uniunea Europeană, conform datelor preliminare.
Sursa: Playtech.ro
